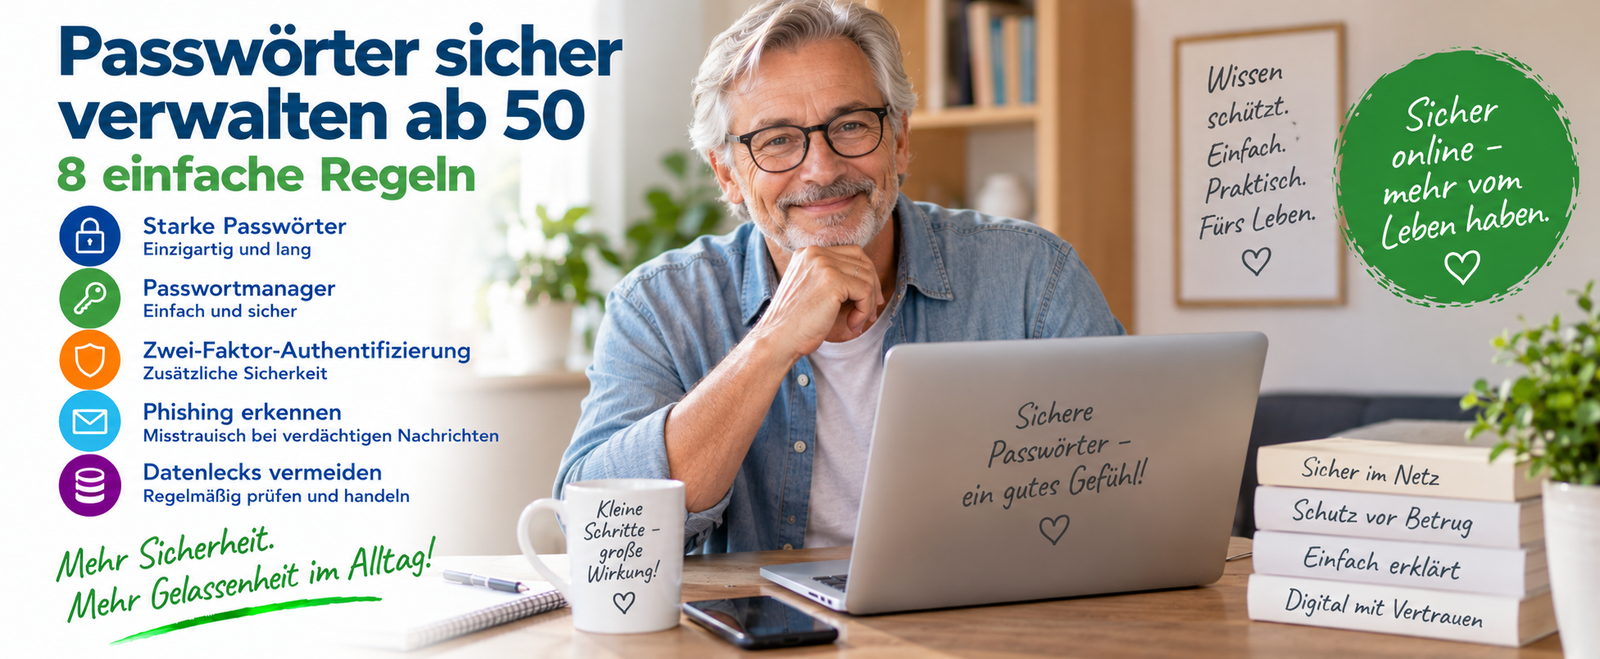
Passwörter schützen E-Mail-Konten, Online-Banking, Shops, soziale Netzwerke und viele weitere Dienste. Gleichzeitig sammeln sich im Alltag immer mehr Zugänge an. Wer überall dasselbe oder sehr einfache Passwort verwendet, macht es Angreifern unnötig leicht. Mit einigen klaren Regeln lässt sich die persönliche Kontosicherheit jedoch verständlich und ohne großen Aufwand verbessern.
Die folgenden acht Regeln sind praktische Orientierung. Sicherheitsfunktionen und Menüpunkte können je nach Anbieter unterschiedlich heißen. Prüfen Sie wichtige Einstellungen direkt im jeweiligen Konto und bewahren Sie Sicherheitsinformationen geschützt auf.
1. Für jedes wichtige Konto ein eigenes Passwort verwenden
Verwenden Sie für E-Mail, Bank, Shopping, Behörden und soziale Netzwerke jeweils ein eigenes Passwort. Wenn ein Anbieter von einem Datenleck betroffen ist und ein Passwort bekannt wird, können Angreifer sonst versuchen, sich mit denselben Zugangsdaten bei anderen Diensten anzumelden.
Beginnen Sie mit den wichtigsten Konten. Besonders das E-Mail-Konto verdient Aufmerksamkeit, weil darüber häufig Passwortänderungen und Sicherheitsmeldungen laufen. Prüfen Sie außerdem alte Konten, die Sie nicht mehr benötigen, und schließen Sie sie nach Möglichkeit ordnungsgemäß.
2. Starke und ausreichend lange Passwörter wählen
Ein gutes Passwort sollte nicht aus Namen, Geburtstagen, Haustieren, Adressen oder leicht erratbaren Begriffen bestehen. Vermeiden Sie auch einfache Muster wie fortlaufende Zahlen oder ein bekanntes Wort mit einer angehängten Zahl. Länge ist ein wichtiger Sicherheitsfaktor, weil lange Passwörter schwerer automatisch zu erraten sind.
Nutzen Sie entweder eine zufällig erzeugte Zeichenfolge oder eine lange, nur für diesen Dienst gedachte Kombination mehrerer Wörter. Persönliche Informationen sollten nicht als Grundlage dienen. Ein Passwort muss nicht leicht zu merken sein, wenn ein sicherer Passwortmanager es für Sie speichert.
3. Einen Passwortmanager sinnvoll einsetzen
Ein Passwortmanager kann für jeden Dienst ein eigenes, zufälliges Passwort erzeugen und sicher speichern. Sie müssen sich dann hauptsächlich ein starkes Hauptpasswort merken. Dieses Hauptpasswort darf nicht bei einem anderen Dienst verwendet werden und sollte besonders sorgfältig gewählt werden.
Aktivieren Sie, sofern angeboten, zusätzliche Sicherheitsfunktionen für den Passwortmanager. Prüfen Sie auch, ob eine verschlüsselte Sicherung oder ein Wiederherstellungsverfahren vorhanden ist. Speichern Sie das Hauptpasswort nicht ungeschützt in einer Notiz oder direkt neben dem Gerät.
4. Die Zwei-Faktor-Authentifizierung aktivieren
Die Zwei-Faktor-Authentifizierung, kurz 2FA, verlangt neben dem Passwort einen zweiten Nachweis. Das kann beispielsweise eine Bestätigung in einer App, ein zeitlich begrenzter Code oder ein Sicherheitsschlüssel sein. Selbst wenn ein Passwort bekannt wird, reicht es dann allein meist nicht für die Anmeldung.
Aktivieren Sie 2FA zuerst für Ihr E-Mail-Konto, den Passwortmanager und wichtige Finanz- oder Einkaufsdienste. Prüfen Sie nach der Einrichtung, ob die Anmeldung auf Ihren Geräten funktioniert. Entfernen Sie alte Geräte und nicht mehr benötigte Bestätigungsmethoden aus den Kontoeinstellungen.
5. Sicherheitscodes geschützt aufbewahren
Viele Dienste stellen bei der Einrichtung von 2FA Wiederherstellungs- oder Notfallcodes bereit. Diese Codes können helfen, wenn das Smartphone verloren geht oder eine Authentifizierungs-App nicht erreichbar ist. Sie sollten deshalb nicht offen auf dem Schreibtisch, als ungeschützte Datei oder im selben Gerät wie das Passwort liegen.
Bewahren Sie die Codes an einem geschützten Ort auf, zu dem nur Sie oder eine vertrauenswürdige Person Zugang haben. Prüfen Sie, ob ein Code nur einmal verwendet werden kann, und aktualisieren Sie die Liste, wenn der Anbieter neue Codes ausstellt. Teilen Sie Sicherheitscodes niemals mit unerwarteten Anrufern oder Nachrichtensendern.
6. Bei Phishing niemals Zugangsdaten eingeben
Phishing-Nachrichten versuchen, Sie auf gefälschte Anmeldeseiten zu führen oder zur Herausgabe von Passwörtern und Codes zu bewegen. Typische Warnzeichen sind Zeitdruck, eine angebliche Kontosperrung, ungewöhnliche Absender, verdächtige Links und die Forderung nach vertraulichen Daten.
Klicken Sie bei unerwarteten Nachrichten nicht vorschnell auf Links. Öffnen Sie stattdessen die offizielle App oder geben Sie die bekannte Website-Adresse selbst ein. Ein seriöser Anbieter wird Sie nicht dazu auffordern, ein Passwort oder einen Sicherheitscode als Antwort auf eine unerwartete Nachricht weiterzugeben. Weitere Hinweise finden Sie im Beitrag Online-Betrug erkennen ab 50: 10 Warnzeichen, die Sie kennen sollten.
7. Nach Datenlecks schnell und gezielt reagieren
Wenn ein Dienst über ein Datenleck informiert oder Sie einen Verdacht haben, ändern Sie das betroffene Passwort über die offizielle Website. Verwenden Sie ein neues Passwort, das Sie bisher nirgendwo eingesetzt haben. Falls dasselbe Passwort bei anderen Konten verwendet wurde, ändern Sie es dort ebenfalls und beginnen Sie mit den wichtigsten Zugängen.
Prüfen Sie anschließend die letzten Anmeldungen, hinterlegte E-Mail-Adressen, Telefonnummern und Geräte. Beenden Sie unbekannte Sitzungen und aktivieren Sie 2FA, wenn das noch nicht geschehen ist. Seien Sie in den folgenden Tagen besonders vorsichtig bei Nachrichten, die sich auf den betroffenen Dienst beziehen.
8. Zugänge regelmäßig ordnen und Geräte schützen
Eine kurze Sicherheitsprüfung ein- oder zweimal im Jahr kann helfen, den Überblick zu behalten. Entfernen Sie ungenutzte Konten, aktualisieren Sie veraltete Passwörter und kontrollieren Sie angemeldete Geräte. Halten Sie Betriebssysteme, Apps und Browser aktuell, weil Updates auch Sicherheitslücken schließen können.
Schützen Sie außerdem das Smartphone und den Computer mit einer Bildschirmsperre. Nutzen Sie öffentliche oder fremde Geräte nicht für sensible Anmeldungen, wenn es sich vermeiden lässt, und melden Sie sich dort anschließend vollständig ab. Teilen Sie Passwörter nicht per unverschlüsselter Nachricht und geben Sie sie auch vertrauten Personen nur weiter, wenn es wirklich notwendig ist.
Was tun, wenn ein Passwort bereits bekannt sein könnte?
Ändern Sie es sofort über einen sicheren, selbst geöffneten Zugang. Verwenden Sie ein einzigartiges neues Passwort und melden Sie unbekannte Geräte oder Sitzungen ab. Bei Konten mit Zahlungsdaten sollten Sie zusätzlich die Kontoaktivitäten prüfen und den Anbieter über einen offiziellen Kontaktweg informieren, wenn Ihnen etwas verdächtig vorkommt.
Wenn Sie einen Sicherheitscode weitergegeben oder auf einer gefälschten Seite eingegeben haben, handeln Sie besonders schnell: Ändern Sie das Passwort, sperren Sie aktive Sitzungen und aktivieren Sie 2FA. Bewahren Sie verdächtige Nachrichten auf, ohne weitere Links oder Anhänge zu öffnen.
Fazit: Wenige Regeln, mehr Sicherheit
Passwörter sicher zu verwalten bedeutet vor allem, Wiederverwendung zu vermeiden, starke Zugangsdaten zu nutzen und zusätzliche Schutzmechanismen einzuschalten. Ein Passwortmanager, Zwei-Faktor-Authentifizierung und geschützte Sicherheitscodes erleichtern den Alltag. Bleiben Sie bei Phishing aufmerksam und reagieren Sie nach Datenlecks zügig, ohne sich unter Druck setzen zu lassen.
Beginnen Sie mit Ihrem E-Mail-Konto und den wichtigsten Konten. Arbeiten Sie die übrigen Zugänge anschließend Schritt für Schritt durch. So entsteht nach und nach eine sichere und übersichtliche Routine, ohne konkrete Versprechen oder unnötige Komplexität.